董事會組成/董事會成員
本行董事會依據法令、公司章程及股東會決議行使職權,現有董事6人及獨立董事3人,平均擔任本行董事年資為16年,每季召開董事會;另董事互選3人為常務董事,其中1人為獨立董事,每月召開常務董事會。
高階管理人績效評估與權重
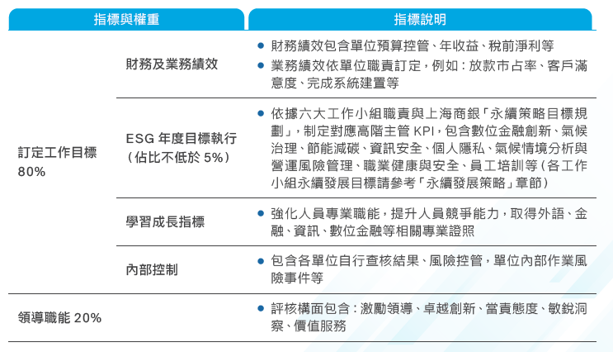
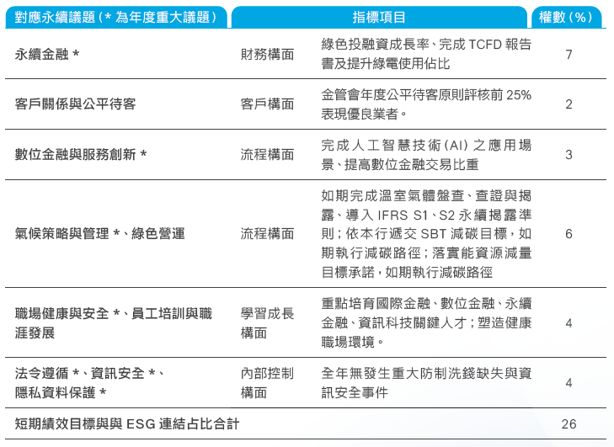
總經理與執行副總短期績效目標與ESG連結
| 姓名 | 職稱 | 外部獨立性(註1) | 國籍 | 性別 | 年齡 | 產業經驗(註3) | 累計任期(年) | 董事會出席率(註4) |
|---|---|---|---|---|---|---|---|---|
| 李慶言 |
董事長 常務董事 |
非執行董事 獨立性董事 |
新加坡 | 男 | >50 | 金融、工業、非必需消費品 | 47 | 100% |
|
榮康信
(代表法人:英屬維京群島商Magnetic Holdings Limited) |
副董事長 常務董事 |
非執行董事 獨立性董事 |
香港 | 男 | >50 | 金融、非必需消費品、房地產 | 23 | 100% |
| 陳木在 |
獨立董事 常務董事 |
非執行董事 獨立性董事 |
中華民國 | 男 | >50 | 金融 | 8 | 100% |
| 榮智權 | 董事 |
非執行董事 獨立性董事 |
中華民國 | 男 | >50 | 金融、非必需消費品 | 35 | 100% |
| 邱怡仁 | 董事 |
非執行董事 獨立性董事 |
中華民國 | 男 | >50 | 金融 | 20 | 100% |
|
黃慧珠
(代表法人:賴比瑞亞商Tilsbury Investments Inc.) |
董事 |
非執行董事 獨立性董事 |
中華民國 | 女 | >50 | 非必須消費品、資訊技術 | 2 | 100% |
| 郭進一 | 董事 | 執行董事 | 中華民國 | 男 | >50 | 金融 | 2 | 100% |
| 曾國烈 | 獨立董事 |
非執行董事 獨立性董事 |
中華民國 | 男 | >50 | 金融、房地產 | 5 | 100% |
| 方燕玲 | 獨立董事 |
非執行董事 獨立性董事 |
中華民國 | 女 | >50 | 金融、資訊科技、非必須消費品、衛生保健 | 2 | 100% |
-
董事符合外部獨立性評估為獨立性董事係採以下標準,董事需為非執行董事且下列9項指標需至少符合4項,其中前3項需至少符合2項:過去1年內,董事未任職本公司高階主管
- 過去1年內,董事未任職本公司高階主管
- 本年度董事及其家族成員未接受公司或任一母子公司任何付款逾60,000美元,但受美國SEC 4200條款允許者得不在此限
- 本年度董事的家族成員未任職公司或任一母子公司的高階主管
- 董事非公司或經營團隊的諮詢顧問,且與公司諮詢顧問沒有利害關係
- 董事與公司主要顧客或供應商沒有利害關係
- 董事與公司或經營團隊間沒有服務契約關係
- 董事與主要受公司捐獻之非營利組織沒有利害關係
- 過去1年內,董事未任職於公司外部查核機構或擔任合夥人
- 董事與董事會獨立性運作無任何利益衝突
- 依據公開發行公司獨立董事設置及應遵循事項辦法第4條規定,本公司獨立董事兼任其他公司獨立董事不得逾三家。
- 依據全球行業分類系統第一層級產業(GICS Level 1)進行董事產業經驗評估。
- 據本行《公司章程》規範,董事會會議平均出席率需達80%,且欲修改《公司章程》時須先取得股東同意。
- 據台灣《公司法》規定,董事依法負有忠實義務與善良管理人之注意義務。其中,《公司法》第193條與第200條明定,董事如違反法令或公司章程,致使公司受有損害時,應對公司負損害賠償責任。該等責任屬於法律強制性規範,無法透過公司內部規章或章程予以限制或免除。本行無任何限制董事責任之相關條款或協議,故在公司治理架構中,董事責任不受限制。
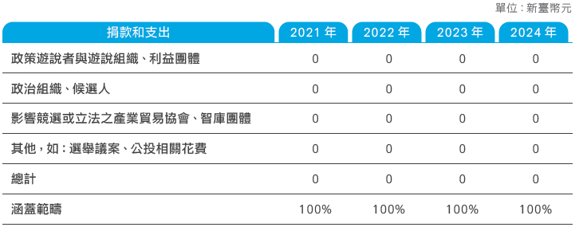
本行涉及政治/政策影響捐獻金額
本行對於違反法規規範、道德行為準則與誠信經營守則等內部工作規則採取零容忍政策。2025年透過本行檢舉管道接獲接獲檢舉案件共17件,其中有8件非屬本行「處理檢舉案件作業辦法」所規定案件範圍,故轉請業務權責單位處理,有6件因未補正相關資訊或僅為訊息傳達,或表示撤回等情事而未受理,經受理之案件共3件。此外,2025年無因檢舉而獲悉的事件,無涉及利益衝突、客戶隱私資訊外洩、洗錢與內線交易、反競爭行為、反托拉斯和壟斷行為、操作市場之相關法律訴訟及裁罰。2025年度發生1件貪腐或賄賂相關事件,相關案件說明請參閱「2.3.1 法令遵循風險評估流程」。
誠信經營訓練及溝通
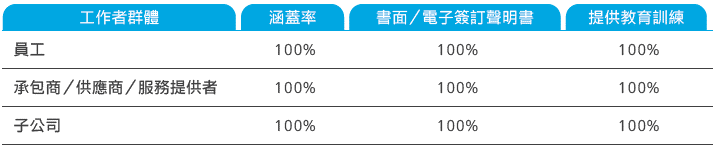
本行以誠信經營為穩健治理之基礎,為確保員工理解反貪腐相關規範,除透過行內訊息、單位主管以及全行性之通告,亦透過早會、誠信經營守則注意事項等管道對員工進行宣導,宣導範圍涵蓋全行100%員工;針對董事會成員,本行亦全數透過公司治理論壇進行反貪腐相關溝通,此外,本行每年度也依員工職級、業務類型並排除部分人員(例如視障人員以口頭溝通宣導替代訓練課程)等規劃反貪腐教育訓練課程,2025年辦理情形如下:
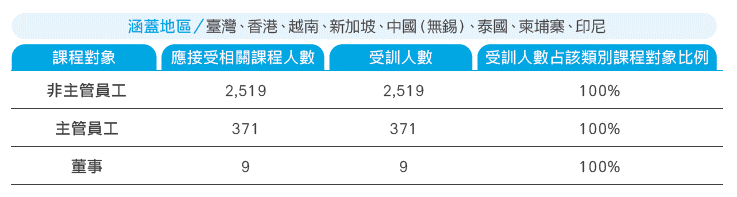
註:以2025年底上海商銀在職員工進行統計;主管員工做教育訓練人數計算包含總經理。
檢舉案件處理程序
本行針對誠信經營訂有《處理檢舉案件作業辦法》,鼓勵員工檢舉具體違法情事,並將盡全力保護檢舉人,包括其個人資料之保密及使其權益不受影響,由法令遵循處擔任受理及調查檢舉案件之專責單位,於接獲案件時,得請相關單位或洽請總稽核指派稽核人員負責辦理調查,案件處理流程如下:
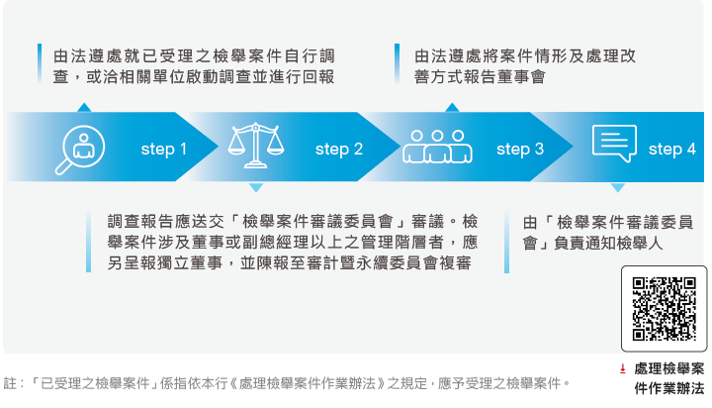
檢舉受理方式與管道
檢舉受理方式與管道
受理信箱:compliance@scsb.com.tw
專線電話:(02)6618-9952
書面郵寄地址:臺北市中山區民權東路一段2號,收件人請註明「總機構法令遵循主管」
詳本行受理檢舉方式及管道:https://www.scsb.com.tw/content/about/about21.html
洗錢防制
為加強對於防制洗錢及打擊資恐、銀行內控與法令遵循的要求,本行已訂定集團防制洗錢政策、程序,董事會於法令遵循處之下設立專責之「防制洗錢及打擊資恐中心」及專責主管,同時也設立跨部門之「防制洗錢及打擊資恐委員會」,於全行各單位設置防制洗錢及打擊資恐之督導主管,建置由上到下層層管理體制,每年並委託外部獨立查核單位進行「防制洗錢及打擊資恐專案查核」。
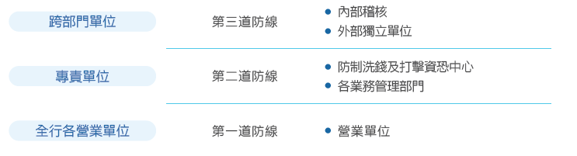
本行防制洗錢及打擊資恐落實三道防線,第一道防線由營業單位進行(專屬事業部業務則由該事業部進行),辦理客戶與交易審查、自行查核,第二道防線由防制洗錢及打擊資恐中心(專責單位)及各業務管理部門進行督導,除進行防制洗錢及打擊資恐業務規劃、營業單位表徵交易之集中審查及STR之申報外,尚對營業單位進行作業抽查及考核(營業單位及其法令遵循主管KPI項目中均包含防制洗錢及打擊資恐項目),第三道防線由本行內部稽核依規查核,以及外部獨立單位每年至少辦理一次之第三方查核。總行防制洗錢及打擊資恐中心主管與各分行主管會於每季法令遵循會議上討論防制洗錢及打擊資恐議題,若各營業單位有防制洗錢及打擊資恐執行上之疑難,亦可透過本行內部諮詢單向防制洗錢及打擊資恐中心提出,透過內部諮詢系統的建立,強化三道防線運作之有效性與各道防線間溝通。
此外,為提升防制洗錢及打擊資恐作業之有效性及效率,本行逐步加強法令遵循科技(RegTech)技術之應用,用於客戶審查(CDD)、定期審查、交易監控、表徵閾值(Threshold)校準等作業,以提升效率並降低人力負擔。例如:
- 開發與利用API技術自動到政府官方網站蒐集股權結構複雜法人客戶之股權結構並系統計算自然人最終持股股份,以辨識最終受益人;利用API介接商工網站有關公司營運狀況(營業中、停業歇業、解散清算...等)、同一地址多家公司登記、同一負責人擔任多家公司負責人等相關資訊。
- 參與公部門–集保公司CTP平臺系統優化專案開發,新增多層股權資料可透過API(應用程式介面)即時/批次下載功能,提升本國股權資料之運用,有效協助防制洗錢作業複雜股權結構之實質受益人辨識。
- 建置鷹眼預警模型,偵測疑似不法異常交易,及時防阻詐。
- 加強預先防範詐欺之管控,例如加強申請自動化設備約轉限額調整之審核措施、針對較易被盜用的外籍移工帳戶、久未往來帳戶加強管控等。
- 建置「防制洗錢表徵參數分析系統」進行參數調校及優化。
防制洗錢及打擊資恐教育訓練
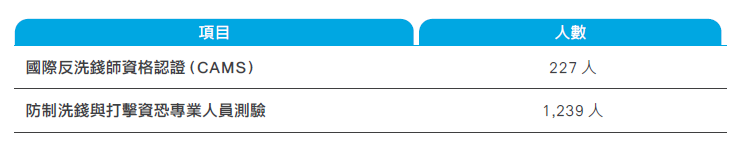
為持續加強員工對防制洗錢與打擊資恐之認知,本行於2025年共計有102場次、共約388小時之反洗錢與打擊資恐相關教育訓練。本行為塑造重視防制洗錢與打擊資恐之文化,更進一步補助員工取得 CAMS國際反洗錢師或參與國內由金管會認可機構辦理之「防制洗錢與打擊資恐專業人員」測驗,另外透過E-LEARNING及利用早會以主題分享方式進行防制洗錢及打擊資恐的教育訓練,2025年共開設早會系列課程16場次(自2017年5月至2025年底共達165場次),要求全員皆須參與課程。
此外,本行也積極鼓勵員工接受防制洗錢及打擊資恐取得專業證照及通過測驗,2025年具防制洗錢及打擊資恐專業證照或通過相關測驗之人數如下:
風險管控
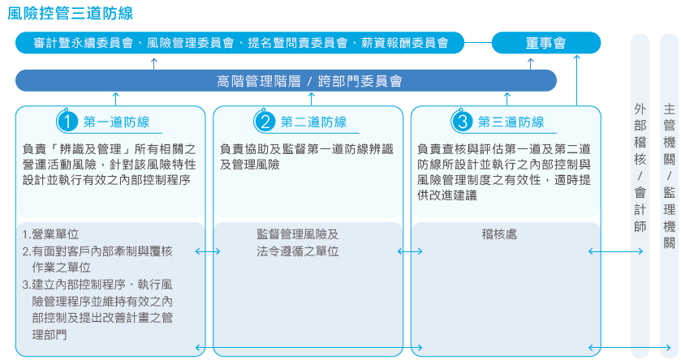
本行風險管理組織架構係以董事會為最高決策單位,且每年需接受至少6小時數之風險課程,包括防制洗錢、反貪腐、資訊安全等風險管控議題。其下設置風險管理委員會統籌全行風險管理,並於總經理下設風險管理處,負責建立全行性風險管理機制,獨立行使全行風險管理之職權。各權責單位視其規模及重要性、複雜度設置風險管理人員,負責執行各權責單位之風險管理。此外,總經理下另設置授信審議委員會及投資審議委員會分別負責授信風險管理與投資風險管理。
為將風險管理指標納入財務激勵措施,本行亦對高階管理人員與一般員工分別訂定不同風險管理績效指標,將風險管理文化厚植於全體員工日常營運業務中。
風險控管三道防線
風險管理績效指標
本行風險管理單位主管與員工皆設立對應的風險相關KPI與權重,透過財務激勵措施強化本行風險管理。下表為本行風險管理處協理之2025年風險相關KPI摘錄:
| 對應ESG風險 | 2025工作目標(摘錄) | 權數(%) |
|---|---|---|
| 市場風險 |
|
4 |
| 作業風險 |
|
14 |
| 信用風險 |
|
3 |
| 國家風險 |
|
3 |
| 氣候風險 |
|
11 |
| 其他 |
|
9 |
風險胃納
風險胃納為本行在達到自身策略目標和商業計畫的過程中,所願意承受的風險水準和樣態,並在此基礎上建立風險管理與量化程序,並設定質化的聲明及量化的額度。除每年依據年度營運目標及考量本行及子行之法定資本適足比率規定、財務預算、業務規劃、過去限額使用率等因素,以定風險胃納及各項限額,並提報風險管理委員會及董事會討論。
另外,本行考量各子公司的業務組合、業務規模及資本規模等,合理分配各項限額,確保其能承擔各類風險後,並將監控結果,納入風險管理執行報告,提報每季之風險管理委員會及董事會報告。
| 風險類型 | 風險胃納及限額說明 | 減緩措施與監控機制 |
|---|---|---|
| 資本適足性 |
|
|
| 集團信用風險 |
本行及子公司集團信用風險管理:
|
|
新興商品與服務風險評估
在本行推出新種商品或服務前,審查小組成員皆會進行嚴謹的風險評估與內部審查,以確保風險管理與內部控制的完善。除了辨識市場風險、信用風險、作業風險、流動性風險、法令遵循風險、氣候風險、新興風險等可能影響業務的因素,本行亦透過審查小組進行商品特性、經營策略、內部控制、客戶權益保障等多方面的審核。此外,信託商品上架前,亦須評估合法性、成本合理性、風險報酬特性與適合客戶類型等要素,確保商品符合本行風險管理標準並適合市場需求。2025年完成海內外業務風險檢核評估共136件。
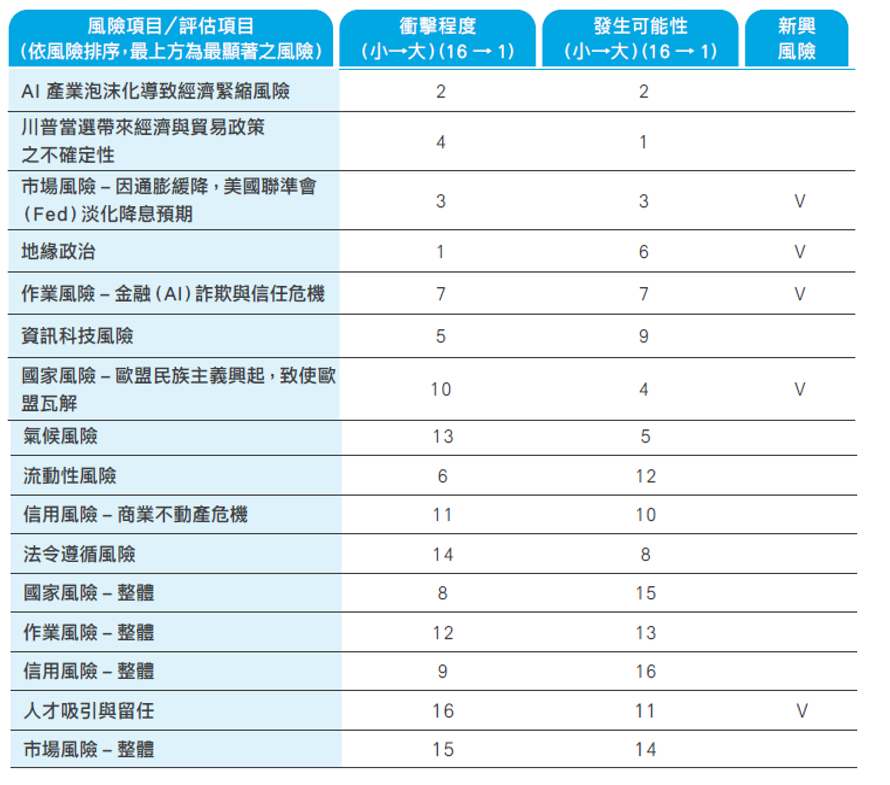
風險鑑別與排序:
本行定期依「衝擊程度」與「發生可能性」二維度進行風險排序,進而針對具顯著影響力之風險擬定因應與減緩措施,強化風險管控及本行營運韌性。
新興風險
| 新興風險類型 | 對應重大議題 | 衝擊影響時間 | 風險說明 | 對本行的衝擊或影響 | 因應對策 |
|---|---|---|---|---|---|
| 全球秩序重組及政經對立 |
|
2至3年中期影響 | 全球主要經濟體競爭加劇,保護主義及地緣政治對立升溫,對抗和貿易政策不確定性居高不下。企業與政府面臨制裁、法規、資本限制以及供應鏈武器化等政治與經濟工具交互運用下所形成的競爭局勢。 |
|
|
| AI驅動的市場風險 |
|
3-5年長期影響 | 隨著AI技術廣泛應用在金融投資領域與風險監理,因其演變迅速且更加精準而難以偵測辨識,若未妥適規範,恐對金融市場造成莫大威脅。 |
|
|
資訊安全
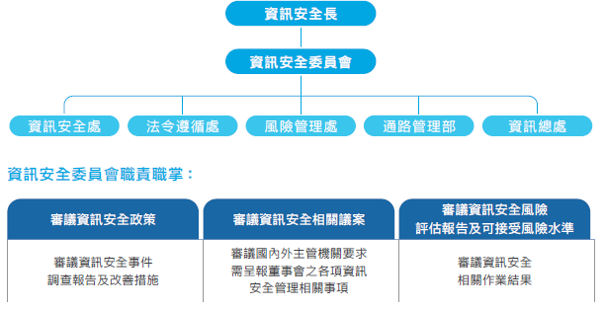
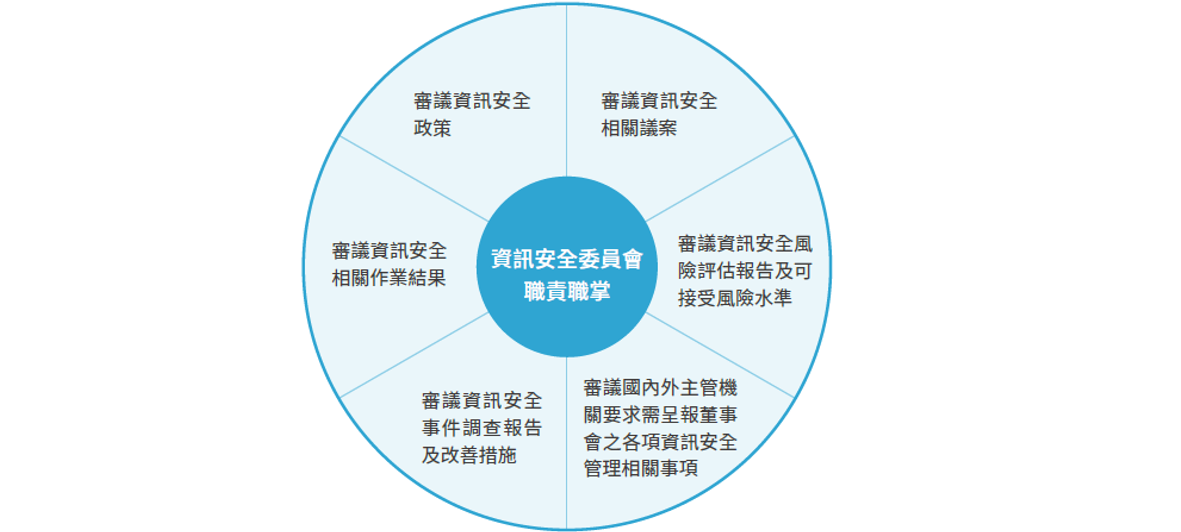
隨著數位金融逐漸普及,個人資料安全、資訊安全防護等議題也成為金融業近年必須關注的重點。本行體認此議題之重要性,資訊安全管理系統已於2025年度取得ISO 27001:2022驗證,並訂定資訊安全目標及設立跨部門之資訊安全委員會,每季召開會議,針對資訊安全政策、風險評估、相關事件調查報告及改善措施、相關法規等進行管理。
資訊安全委員會
本行由風險管理委員會負責監督資訊安全事務,委員會成員具備深厚之資訊安全與產業管理經驗。且據資訊安全委員會設置辦法,該委員會經常務董事會通過後設立。
其中邱怡仁董事曾擔任過上海商銀資訊長職務,具備資訊系統治理及資訊安全管理專業;黃慧珠董事亦曾擔任台灣IBM總經理,擁有豐富之科技產業經營與數位發展經驗。顯示本行董事成員於資訊安全治理及科技風險管理皆具相關專業背景、產業知識與實務經驗。
並於總經理下跨部門設置資訊安全委員會,負責全行資訊安全之風險管理。定期針對重要業務及行內資訊安全政策、重要資訊安全議題進行討論與督導,並規劃全行資訊安全控制措施之執行。2025年度,已設置資訊安全長(CISO)一職,由副總經理呂紹宇擔任該職,綜理資訊安全政策推動及資源調度之整合。
2025年資訊安全演練
本行於2025年共辦理3次資訊安全演練(包含社交工程演練、DDoS),以提升全行員工對於資訊安全事件應變之熟練度與即時應變之能力。
強化物聯網(IoT)資訊安全控管
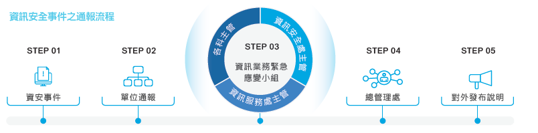
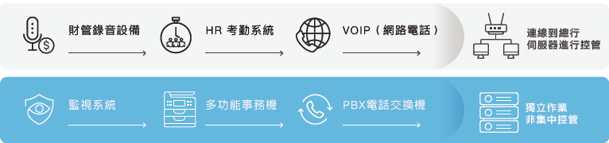
本行亦明定《資訊安全事件管理辦法》及《設置資安事件應變小組實施辦法》,規範資訊安全事件之通報流程與應變處理方針,並依照制度化之處理程序迅速有效復原正常作業,同時採行必要之改善措施。在遭遇資訊安全事件時,由資訊服務處主管、各科主管及資訊安全處主管組成「資訊業務緊急應變小組」,負責執行緊急應變措施與啟動相關業務持續營運計畫,並協助總管理處準備新聞稿對外說明。本行於2025年未發生資安重大情事。
資訊安全事件之通報流程
客戶關係管理
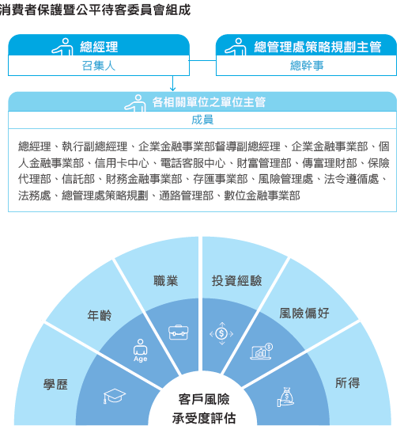
本行秉持「處處為您著想」之服務理念以及「溫心、輕鬆、尊重」之服務精神,以站在客戶立場提供創新及便利的服務為核心宗旨,積極提升服務品質。於總管理處策略規劃設置「消費者保護暨公平待客」,負責整合客戶訊息之回饋,統籌協調、追蹤及分析消費者爭議、客訴案件並向高階主管報告改善措施,不斷優化服務品質。
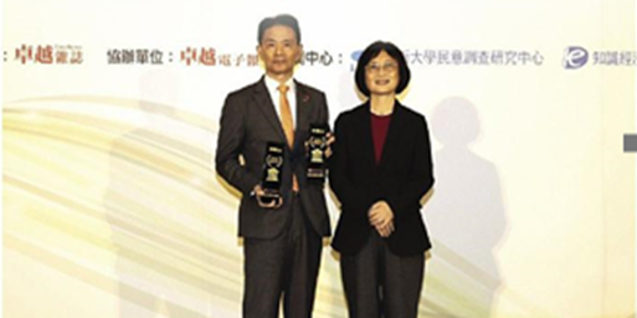
本行2025年獲卓越雜誌「最佳品牌信賴獎」肯定
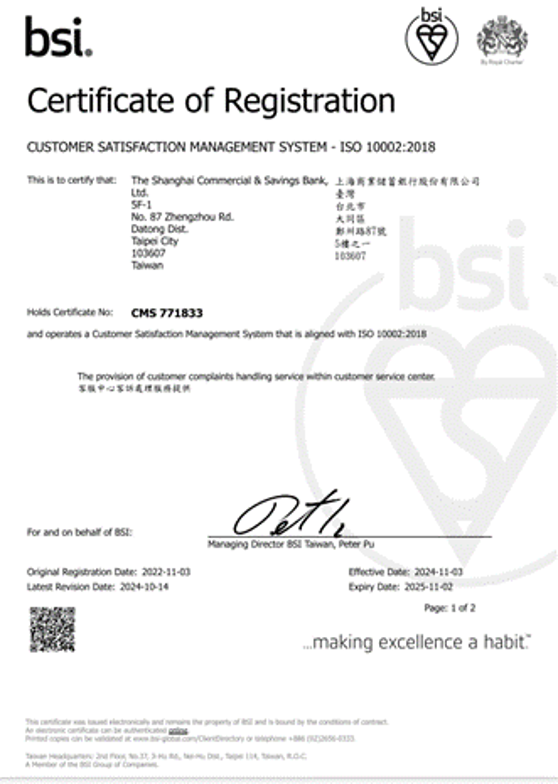
為持續落實本行以客為尊的服務理念及對客戶聲音的重視,本行於2021年底正式導入國際標準ISO 10002客戶申訴管理系統,對客訴管理進行全面性檢視,強化高階管理階層的參與及各部門間橫向的合作溝通,並透過定期的管理會議,逐案討論提出優化客戶服務體驗的可能性,由高階管理階層督導執行成果,檢視作業流程及服務是否有改善空間。2022年通過ISO 10002:2018 國際標準驗證,並於2025年持續通過驗證。為提升員工處理消費爭議案件之效率與品質,本行於規範客訴處理之辦法新增以風險為導向的升級陳報機制及行員面對非理性客戶申訴作業處理的SOP,持續精進本行公平待客的執行。
本行獲ISO 10002客訴管理系統驗證肯定,2022年由英國標準協會bsi營運長謝君豪頒發證書,由當時本行總經理林志宏代表受證,2025年持續通過驗證,取得續牌證書
消費者服務與保護
本行遵循金管會公平待客十大原則,服務客戶秉持「處處為您著想」之服務理念,做好KYC(Know Your Customer)與 KYP(Know Your Product),為客戶細心檢視及量身訂做財務規畫,以「把客戶擺在第一順位」的使命感,讓「溫心、輕鬆、尊重」成為客戶對本行的最佳印象。
本行已訂定《消費者保護方針》,依循公平待客原則訂定消費者保護相關政策,所提供之服務、交易及訂立之各項定型化契約條款等,皆基於公平合理、平等互惠及誠信原則。此外,本行提供各種客戶意見申訴的管道,並體貼65歲以上高齡長者,於電話客服中心語音快速選單提供「高齡客戶」選項,提供高齡客戶優先服務,系統將安排優先進線,減少等待時間,讓高齡長者享有更友善的金融服務。本行依據申訴保障原則,為適時妥當處理金融消費者申訴,保護金融消費者權益,設置專責部門並配置適當人員處理客訴。
為落實並提升對高齡客戶權益之保護,本行持續更新各項與消費者保護及公平待客相關之規範,包含:修正《ISO 10002 客訴組織暨管理作業要點》、《公平對待高齡客戶準則》、《金融友善服務準則》、《公平待客原則政策》、《消費者保護暨公平待客委員會設置辦法》、《消費者保護方針》及《客戶訊息管理辦法》,強化對爭議類案件申訴者個資的管理。
聆聽客戶心聲
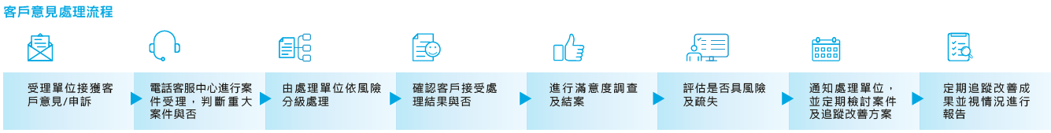
本行透過多元管道蒐集客戶意見,並訂定《客戶訊息管理辦法》,針對客戶提出之訊息,訂定處理流程、回覆期限、客戶資料保密、後續追蹤稽核、人員訓練等相關規範。本行為強化對申訴案件之處理效能,採以風險為導向之升級陳報機制,確認申訴態樣之根本原因,適時提出因應作為,相關機制於2025年持續通過ISO 10002:2018驗證審查。電話客服中心透過客訴系統自動化追蹤,自受理、處理、滿意度調查至結案,並採獨立人員的銷案機制。處理單位接獲客戶訊息後,應即時聯繫客戶以了解事件原委並積極處理,並於15日內將處理結果回覆客戶。管理單位定期蒐集客訴的數據,透過月度及季度分析,從客戶、產品、通路、人員服務等各分析面向出發,從數據中發現可能的改善機會點,全面提升前、中、後臺人員對於客訴的重視及認知。客戶因消費者權益事件所提出之申訴,均可透過24小時電話客服中心、E-mail或以書面具名方式交付本行。本行受理申訴、調查及回應申訴程序皆有記錄及處理時程,確保消費爭議處理機制之有效性。2025年受理之爭議類案件共103件。
| 多元客戶溝通管道 | ||
|---|---|---|
| 官網AI智能客服 | 提供快速諮詢、相關連結等內容,客戶可輸入欲查詢之問題,或透過小幫手快速尋找相關主題;可提供文字AI及語音AI機器人查詢服務 |
|
| 本行Line官方帳號 | 個人化Line綁定、提供最新資訊及優惠好康報 |
|
| 24小時客服專線 | 由專人蒐集客戶意見,並依相關辦法盡速完成處理 | (02)2552-3111 免付費:0800-003-111 |
| 意見信箱 | service@scsb.com.tw | |
客戶意見處理流程
完善客戶服務
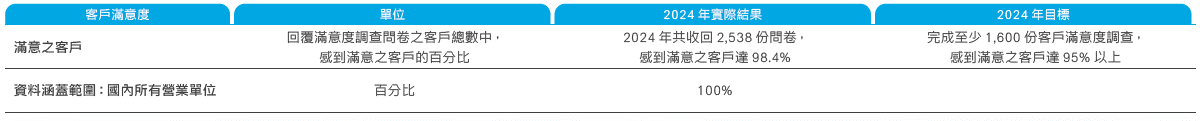
客戶滿意度調查
本行營運百年以來,已將服務DNA 融入所有營運細節,如要求新進行員至少需接受5小時禮儀訓練,並訂定「營業大廳五心手冊」,根據迎賓、等待、臨櫃、交易及送客五大接觸點訂定應對要點,並自2005年實施服務品質檢測迄今,在全體同仁努力下,檢測成績維持穩定向上趨勢。
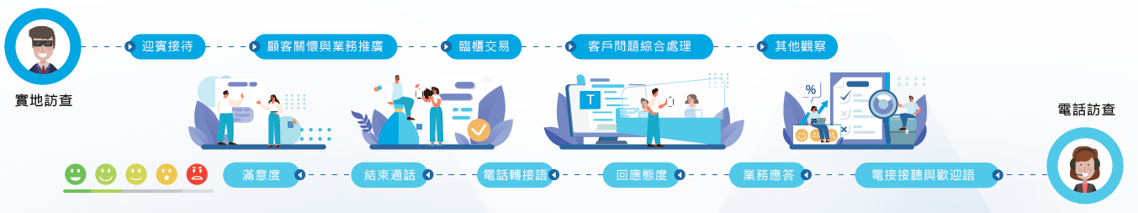
神祕客調查
本行2025年服務檢測除維持過往神祕客例行之檢測題目外,亦配合時勢滾動調整並將主管機關近期關注之金融友善議題置入對營業單位臨櫃檢測及電話檢測提問之內容,藉此強化員工業務精實度及應對純熟度,持續深化本行品牌價值並提升客戶體驗。2025年針對全行74家營業單位及37處後勤單位,透過實地、電話訪查方式,以落實度與滿意度分析調查方式進行服務檢測,達到客戶滿意的最大化。
2025年分行實地訪查服務品質平均得分為72.21分,與2024年分數(70.44)相比,總分增加1.77分,主要在營業廳實地訪查多數分行在與客戶互動時,能展現友善且親切的服務態度,且能耐心確認資料與說明,其中以「迎賓接待」、「臨櫃交易」服務項目的表現有明顯進步。電話訪查總分為8.22分(滿分10分),相較去年度微幅進步0.04分,營業單位同仁多能依循電話禮儀與顧客互動。
金融友善服務
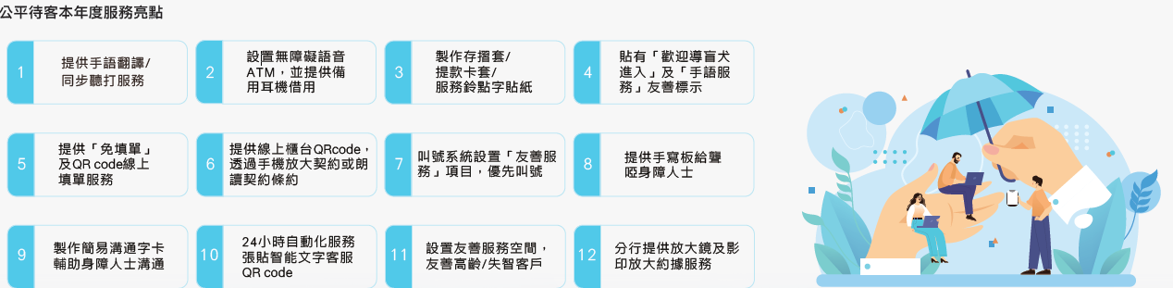
本行於官網設置「金融友善」及「樂齡友善」專區。「金融友善」專區整合本行金融友善服務措施執行情形、自動化服務設備環境盤點精進一覽表、金融友善服務作業Q&A、存款開戶流程易讀版、本行各分支機構可提供之無障礙服務設(措)施、身心障礙者透過網路申請ATM跨行提款手續費減免及無障礙網路銀行連結資訊等,方便客戶查閱;「樂齡友善」專區則彙整與高齡客戶相關服務資訊,包含:以房養老、信託規劃生活/醫療/安養照護、衛生福利部長期照顧、終老保險、本行跨業服務相關資訊、防詐騙提醒訊息等,便利高齡者使用。
公平待客大賽
為持續為持續優化本行公平待客原則之執行,提升本行金融友善服務,自2022年起每年舉辦公平待客大賽,每年於活動開辦前,參考前次活動各項目得分狀況及同業公平待客原則評核亮點,調整活動項目及配分。第三屆公平待客大賽於2025年1月舉辦,評核項目包含公平待客原則優化提案、服務高齡及身心障礙者客戶友善案例、參加主管機關舉辦與消費者保護相關之課程、參加高齡或身心障礙等弱勢族群活動或講座、鼓勵聽語障客戶使用手語翻譯服務、防堵客戶遭詐騙及客訴等加分項目,並將發生客訴案件列為扣分項目,依總得分進行排名,前10名頒發獎勵金,並對各項都得分之單位提供達標獎勵金鼓勵。
客戶滿意回饋
2025 年客戶金融友善回饋-三重分行
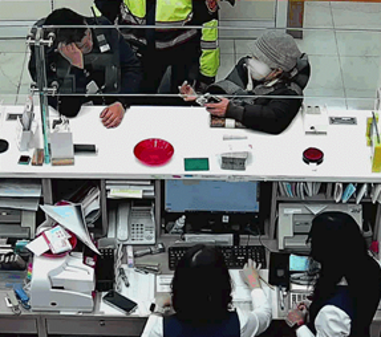
| 客戶蔡女士(77歲),至三重分行臨櫃辦理領現及轉帳業務,因蔡女士有參加分行七月到「新北市銀髮俱樂部(正安市民活動中心)」進行的反詐騙宣導活動,這次到分行辦理業務時,看到當日出席活動的營運暨法遵主管張經理,非常開心的跟張經理打招呼,並詢問張經理當日宣導會提到「地政防詐三寶」的相關問題。蔡女士對本行到社區辦理防阻詐宣導提升老人對詐騙手法的辨識力與警覺心及臨櫃同仁、主管的熱情協助表達肯定與感謝 |
|
善盡消費者保護
為彰顯本行對金融消費者保護及公平待客之重視,落實本行公平待客原則之執行及金融商品爭議事件之處理與追蹤,本行已成立跨部門之「消費者保護暨公平待客委員會」,由總經理擔任召集人,相關單位之單位主管擔任委員及總幹事,每月召開會議檢視客訴案件,並提出應改善事項,及對各單位後續改善措施進行追蹤,強化本行執行公平待客原則的落實度,確保本行在提供商品或服務的過程均能公平合理對待客戶。
此外,本行遵循商品或服務適合度原則相關規範,與金融消費者訂立提供金融商品或服務之契約前,充分瞭解金融消費者之相關資料,確保該商品或服務對金融消費者之適合度。設置信託及保險商品審查會議,各項新種理財商品上架銷售前,均經前述審查會議針對產品之內容、適法性與風險屬性等進行評估審議,於商品審議通過後方可上架銷售。商品審議機制係為保障投資者之權益,以增進應有之企業社會責任。
另如涉及本行未曾承作之新商品/服務,或各單位於向主管機關提出申請或開辦業務前,均應依規檢具相關審查文件,提交法令遵循處辦理新商品、服務法令遵循審議,由總機構法令遵循主管出具符合法令及內部規範意見並簽署負責,以利確認該項營運活動符合法令及內部規範。
客戶欲購買金融商品前須完成關懷客戶(KYC)問卷之填寫,其用意在於銀行提供相關金融服務前,評估客戶風險承受度,再透過銷售控管機制,規範業務人員針對客戶投資屬性推介適合之商品(KYP)。網路銀行平臺及分行下單作業系統,均由系統檢核客戶與商品風險屬性資格是否相符,如不符合則無法交易,以充分落實商品適合度審查以及審慎協助客戶評估所申購之投資理財商品,防範客戶本身逾其所能承擔之投資風險。為充分瞭解客戶需求並提供適切之理財服務,另對於銷售後之服務亦有控管機制,定期及不定期檢視客戶投資情況,以保全客戶投資資產。
對於個人檔案之安全維護及業務終止後個人資料處理方式,依金融監督管理委員會訂立之《指定非公務機關個人資料檔案安全維護辦法》建立相關內部規範,並為防範個人資料遭不當存取,於各項相關作業規範或系統設置管控措施,藉以有效涵蓋對於個人資料檔案安全防護,並對客戶之個人資料確保其權益及維護其資訊安全、隱密性等有關事項。
第1道防線:各單位就日常事務中涉及個人資料保護之作業,應有效執行內部控制程序,落實自行查核及自行評估作業,針對查核缺失及時採取補正及改善措施。
第2道防線:二道防線負責建立個人資料保護機制及評估執行之有效性,並定期向董事會或高階管理階層報告個人資料保護機制之執行成效。
第3道防線:稽核單位每年負責查核本行內部規章與內部控制制度之遵循與執行情形,客戶隱私以及集團個人資料保護政策皆列必要查核項目之一,針對查核缺失事項,將列為複查事項,確保後續改善情形。
本行不定期將「個人資料保護」議題列入法令遵循風險自評事項,由國內各單位進行法令遵循風險自行評估。評估結果如為潛在中高風險及潛在高風險,該單位應提出改善計畫並依改善計畫執行。本行2025年度法令遵循風險評估納入「個人資料保護」為管理議題,並就法令遵循風險自評為潛在中高風險或高風險、評核結果為高風險,或測試結果為可接受或不佳之單位,要求提出改善計畫,並追蹤其改善計畫之執行情形。
為避免客戶資料外洩且提升個資侵害事件的應變能力,本行訂有《個人資料安全事故通報及處理辦法》與《集團個人資料保護政策》,若有疑似發生個人資料安全事故及違反隱私政策情[JC61.1]事時,單位法令遵循主管應儘速通報法令遵循處與稽核處,經應變會議決議屬於個人資料安全事故者,由個人資料保護管理小組啟動個人資料安全事故應變機制,確認妥善處理個人資料安全事故,盡力維護客戶權益,並由事故單位與當事人溝通補償方案與其他必要之處理事項,後續將召開安全事故檢討會議,由相關單位主管參加,研擬矯正預防措施。對於事故發生之相關人員依內部規範進行懲處。2025年度未發生重大客戶隱私資訊相關外洩情事。
各級事件處理及報告層級
對於個人檔案之安全維護及業務終止後個人資料處理方式,依金融監督管理委員會訂立之《指定非公務機關個人資料檔案安全維護辦法》建立相關內部規範,並為防範個人資料遭不當存取,於各項相關作業規範或系統設置管控措施,藉以有效涵蓋對於個人資料檔案安全防護,並對客戶之個人資料確保其權益及維護其資訊安全、隱密性等有關事項。
隱私政策的合規性第三方查核
本行十分注重個人資料保護之安全,自2017年起依《金融控股公司及銀行業內部控制及稽核制度實施辦法》規範,由會計師實地查核本行個人資料管理制度之設計及執行情形與隱私政策合規性,相關結果每年均呈報金管會核備。
客戶權益告知
為尊重客戶對其個人資料可行使之權利,本行已訂定《個人資料管理政策》,於蒐集個人資料時,依個人資料保護法規定告知客戶個人資料使用目的、個人資料類別、其使用期間、地區、對象及方式、當事人依個人資料保護法第三條規定得行使之權利及方式與當事人得自由選擇提供個人資料時,如未提供對其權益之影響。
本行亦於企業網站《履行個人資料保護法第八條第一項告知義務內容告知書》聲明下列事項:
- 蒐集之個人資料類別與信息
- 蒐集之個人資料使用目的與用途
- 蒐集之個人資料保護方式
- 本行基於法規與執行業務目的蒐集之個人資料保存期間
- 除本行外個人資料會委由第三方使用之對象與情形
此外,本行均充分告知客戶享有事前同意(right to opt-in)、事後退出(right to
opt-out)、要求存取保管於本行之資料、要求更正、請求刪除、攜出或移轉個人資料之需求(包括移轉予其他服務提供商)、停止處理或利用等權益。
為增進客戶對於本行個人資料保護措施之瞭解,本行於企業網站建置「個人資料保護機制Q&A」,以輕鬆淺顯的問答方式,讓客戶簡易快速瞭解本行於個人資料保護管理之機制。
本行對於客戶個人資料二次使用,係指在符合個人資料保護法SS等相關法令下,對客戶進行電話行銷。2025年度客戶資料被二次使用占比為5%。本行已對前述作業訂有內部規範,以符合下列之原則辦理:
- 經過客戶的事前書面同意或授權允許。
- 與合作對象建立共同行銷關係前,審慎評估其對客戶資料保密之能力。
- 與合作對象間傳輸客戶資料,應透過加密方式傳遞,僅被授權者可進行業務處理。
- 對合作對象進行定期/不定期查核,檢核相關作業是否符合法規。
本行數位發展持續秉持成為客戶心中最佳數位體驗的銀行為願景,以客戶需求為中心,以數據分析為基礎,提供客戶不可或缺、方便的金融服務,並成為事業部與分行導客與留客的好幫手。此外,本行長久以來參與金融科技創新園區並成為企業實驗室會員,與園區新創公司均維持良好互動,並透過園區定期舉辦之企業日活動,安排新創公司與本行相關部門交流,共同尋求合作機會。2025年數位金融推廣成效:網路銀行有效戶增加2.36%,行動銀行有效戶增加4.88%,數位帳戶成長17.9%。
本行已編列各項系統建置、新功能開發及Fintech相關合作案之預算,並結合統籌全行人工智慧(AI)技術之運用、管理與發展,持續推動各項數位金融業務的精進、創新及發展。
展望2026年,本行將不斷拓展數位服務版圖,積極評估導入Fintech新技術或與新創公司合作,開發新商業模式,打造更豐富、更智慧的互動體驗。
主要推動項目如下:
|
1.個人化新網銀系統:
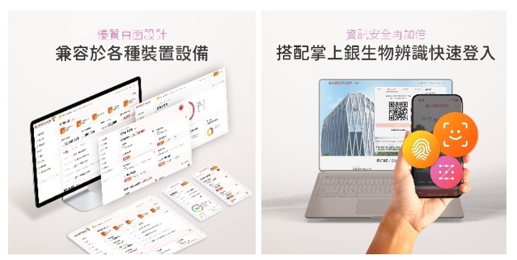
為提升網路銀行服務使用率與滿意度,本行於2022年啟動全新個人化網路銀行系統的建置專案,應用新型態的網路技術,提供符合個別客戶需求之操作介面的全新個人化網路銀行服務。第一階段服務功能已於2025年1月正式對外開放使用,並於同年11月完成全面上線。 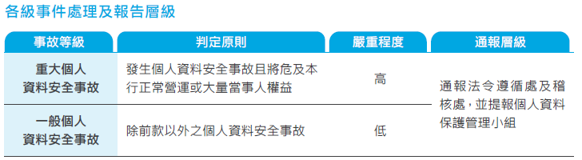
|
|
|
2.企業網銀APP:
2025年10月企網銀APP擴大服務範圍,新增外幣轉帳/匯款/匯兌、台幣小額轉帳、台外幣定存、線上融資/還款、進口還款及基金投資等數十項交易及查詢服務,另提供使用者密碼變更、匯率到價通知、定存質借試算、交易結果推撥通知、廣告匣、快速登入網頁版等功能,以提升高度移動型或決策集中型客戶在交易操作、密碼管理、訊息接收等方面的效率與價值體驗,實現企業行動辦公一站式金融服務。 |
|
|
3.企業網銀重建: 本行企業網路銀行系統已穩定運行多年,隨著數位轉型需求的提升,為滿足客戶對智慧辦公的期望,本行將於2026年第四季啟動企業網路銀行系統重建專案。本專案將著重提升系統靈活性與擴展性,透過技術創新幫助企業優化資金配置、降低交易風險並提升營運效率,致力成為企業資金管理的首選夥伴。 |
|
|
4.LINE官方帳號文字客服:
「企業客戶專屬的文字客服」建置於LINE官方帳號,已於2025年第一季上線,透過SmartRobot提供智能便捷服務,將常見問題圖卡化、流程化及影片化呈現,指引企業客戶快速完成操作;若遇到複雜操作問題,搭配真人文字客服,協助客戶解決問題;該系統結合Robot與真人文字客服,達到人機合作,共同解決企業客戶使用本行一路通與台灣PAY特店的問題,提高數位體驗的滿意度。 |
|
|
5.數位貨幣應用:
本行參與央行數位貨幣(CBDC)第一階段批發型及第二階段通用型零售支付試驗計畫,針對B端(企業端)與C端(消費者端),本行設計收付款及跨境匯款的應用場景,縮短交易時間。依主管機關安排,本行亦參與SWIFT央行數位貨幣沙盒計劃,與全球參與此計劃的機構合作,促進不同平台間數位貨幣互通,建設國際支付生態。未來本行將持續配合主管機關相關計畫,並關注國際發展趨勢,探索跨境支付及金融創新中的應用。 |
|
|
6. 數位金融事業部組織改造
因應人工智慧(AI)迅速發展,為統籌全行人工智慧(AI)技術之運用、管理與發展,將原隸屬總管理處策略規劃之顧客經驗管理、數據治理與應用業務,自2025年1月起併入數位金融事業部。 |
|
|
7.CloudBank 數位品牌
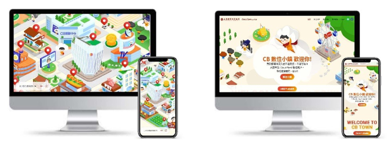
本行於2023年以現有通路-Cloud Bank數位品牌網站進行改版,規劃核心功能並整合資訊,新版網站於2024年上線,透過主題活動與遊戲化介面元素,提升年輕用戶體驗與品牌曝光度。截至2025年12月底網站進站人數達6.73萬人次,資訊點擊數8.58萬次,日活躍用戶/月活躍用戶比率為13.5%,顯示使用者平均每月約有4至5日進站瀏覽資訊,有效提升平台黏著度,並以漸進式方式持續曝光與推廣本行資訊,為本行後續推動新數位化商業模式奠定基礎。 
|
|
| 8. LINE 官方帳號推播服務 本行LINE 官方帳號新增多項推播服務,包含匯率到價、入帳通知及各式信用卡相關通知。透過即時且多元的推播通知,提升客戶資訊掌握效率與服務體驗,進一步強化本行與客戶之互動黏著度。 | |